Jwt

Refresh на клиенте: несколько устройств и вкладок

Refresh на клиенте: несколько устройств и вкладок

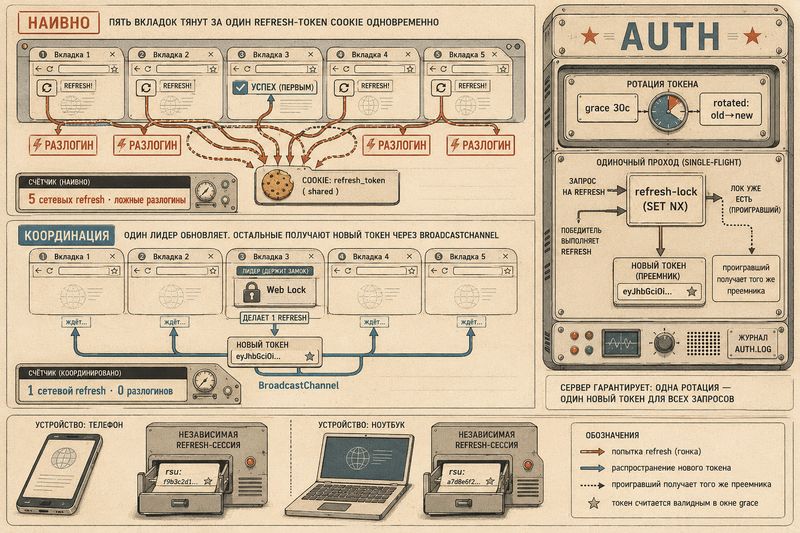
Самая болезненная часть авторизации — обновление токенов на клиенте: независимые сессии на устройствах, гонка refresh нескольких вкладок с общей cookie (перезапись токена, ложный разлогин, фантомные сессии) и её решение — grace-period и refresh-lock на сервере плюс BroadcastChannel и Web Locks на клиенте
Сложный путь: выделенный auth, JWT и refresh в Redis

Сложный путь: выделенный auth, JWT и refresh в Redis

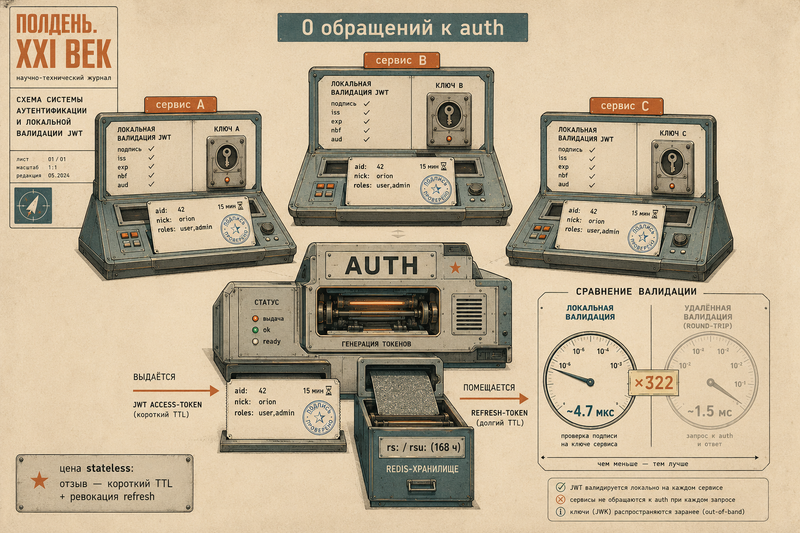
Авторизация для многих микросервисов без общей БД сессий в горячем пути: выделенный auth-сервис выпускает JWT access + opaque refresh, сервисы валидируют JWT локально общим middleware, refresh-сессии в Redis, роли в claims, глобальный logout — и честная цена stateless: отзыв только через короткий TTL access и ревокацию refresh

Модели сессий: opaque vs JWT, один сервис против многих

Модели сессий: opaque vs JWT, один сервис против многих

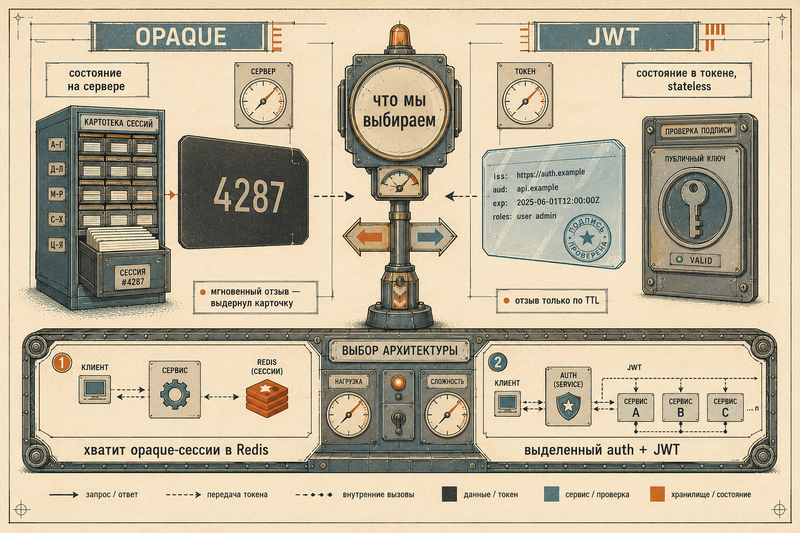
С чего начинается авторизация: серверные opaque-сессии против stateless JWT, stateful vs stateless, отзыв и ревокация, access и refresh, где хранить токены на клиенте — и когда достаточно сессии в Redis, а когда нужен выделенный auth