
Bubblewrap: песочница для недоверенного кода без root
Как запускать недоверенный бинарник, скрипт или сборку в песочнице без root с помощью Bubblewrap, что он изолирует, а что нет, и когда bwrap уместнее Docker, Podman или Firejail
Как запускать недоверенный бинарник, скрипт или сборку в песочнице без root с помощью Bubblewrap, что он изолирует, а что нет, и когда bwrap уместнее Docker, Podman или Firejail
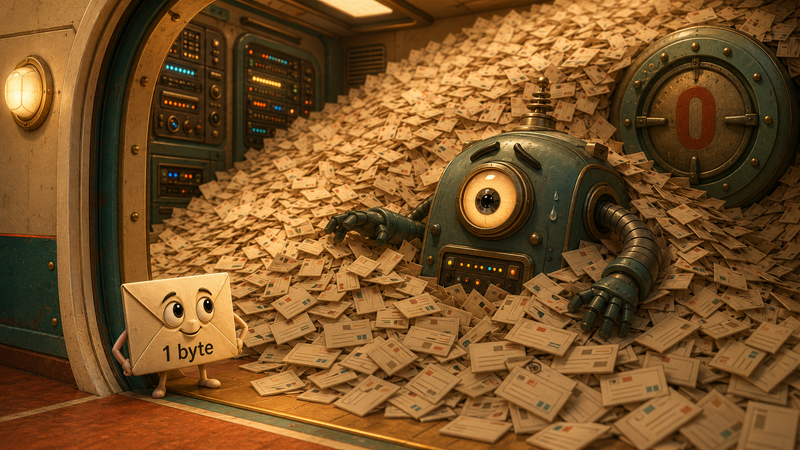
Разбор атаки HTTP/2 Bomb: HPACK-бомба и удержание через нулевое flow-control окно по отдельности известны десять лет, но вместе кладут nginx, Apache, IIS, Envoy и Pingora за секунды. Как устроен механизм на уровне фреймов, кто уязвим и что пропатчено, почему Angie (и khorost.tech) не тронут, как проверить свой сервер — и почему эту склейку первым увидел ИИ